Добрый день! Однажды обращался к вам с вопросом по удалению майнеров, с того времени все было отлично. В последнее время компьютер начал откровенно тормозить, долго открывает программы, браузер, да и в целом, посмотрите логи пожалуйста.

Приложение
Как установить приложение на iOS
Смотрите видео ниже, чтобы узнать, как установить наш сайт в качестве веб-приложения на домашнем экране.
Примечание: Эта возможность может быть недоступна в некоторых браузерах.
Вы используете устаревший браузер. Этот и другие сайты могут отображаться в нём некорректно.
Вам необходимо обновить браузер или попробовать использовать другой.
Вам необходимо обновить браузер или попробовать использовать другой.
В работе Компьютер подтупливает, раньше такого не было.
- Автор темы geks
- Дата начала
Переводчик Google

- Сообщения
- 18,253
- Решения
- 5
- Реакции
- 4,063
Здравствуйте!
Следы бывшего заражения почистим:
"Пофиксите" в HijackThis только следующие строки:
Перезагрузите компьютер вручную.
Скачайте AV block remover (или с зеркала).
Распакуйте, запустите и следуйте инструкциям. Если не запускается, переименуйте файл AVbr.exe в, например, AV-br.exe (или любое другое имя). Можно также воспользоваться версией со случайным именем.
Если и так не сработает, запускайте программу из любой папки кроме папок Рабочий стол (Desktop) и Загрузки (Downloads).
В результате работы утилиты появится отчёт AV_block_remove_дата-время.log, прикрепите его к следующему сообщению.
После перезагрузки системы соберите новый CollectionLog Автологером.
Следы бывшего заражения почистим:
"Пофиксите" в HijackThis только следующие строки:
Код:
O4 - HKCU\..\Run: [AMDNoiseSuppression] = C:\Windows\system32\AMD\ANR\AMDNoiseSuppression.exe (file missing)
O27 - Account: (Hidden) User 'John' is invisible on logon screen
O27 - RDP: (Other) HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server: [fDenyTSConnections] = 0Скачайте AV block remover (или с зеркала).
Распакуйте, запустите и следуйте инструкциям. Если не запускается, переименуйте файл AVbr.exe в, например, AV-br.exe (или любое другое имя). Можно также воспользоваться версией со случайным именем.
Если и так не сработает, запускайте программу из любой папки кроме папок Рабочий стол (Desktop) и Загрузки (Downloads).
В результате работы утилиты появится отчёт AV_block_remove_дата-время.log, прикрепите его к следующему сообщению.
После перезагрузки системы соберите новый CollectionLog Автологером.
- Сообщения
- 18,253
- Решения
- 5
- Реакции
- 4,063
Хорошо, дополнительно:
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.
Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Да для соглашения с предупреждением.
Нажмите кнопку Сканировать (Scan).
После окончания сканирования будут созданы отчеты FRST.txt и Addition.txt в той же папке, откуда была запущена программа. Прикрепите отчеты к своему следующему сообщению.
Подробнее читайте в этом руководстве.
- Сообщения
- 18,253
- Решения
- 5
- Реакции
- 4,063
Примите к сведению - после выполнения скрипта (возможно) все открытые вкладки браузеров будут закрыты, произойдет выход из аккаунтов, временные файлы, корзина, история браузеров, куки и кэш будут очищены.
Подробнее читайте в этом руководстве.
- Отключите до перезагрузки антивирус.
- Выделите следующий код:
Код:Start:: CreateRestorePoint: CloseProcesses: HKLM\...\Policies\Explorer: [SettingsPageVisibility] hide:windowsdefender;cortana <==== ВНИМАНИЕ CHR StartupUrls: Default -> "hxxp://search.yacdn.net" CHR DefaultSearchURL: Default -> hxxp://tupoisk.ru/?q={searchTerms} S3 ace-game-0; \SystemRoot\System32\drivers\ace-game-0.sys (Нет файла) S3 ACE-SSC-DRV64; \??\C:\Program Files\AntiCheatExpert\SGuard\x64\plugins\ACE-SSC-DRV64.sys (Нет файла) 2024-09-18 10:12 C:\Users\Geks\AppData\Local\Programs\transmission AlternateDataStreams: C:\Windows\tracing:? [16] FirewallRules: [TCP Query User{44234A2C-BE00-427F-B2B1-EF47095BA7D9}C:\users\geks\appdata\local\discord\app-1.0.9163\discord.exe] => (Allow) C:\users\geks\appdata\local\discord\app-1.0.9163\discord.exe => Нет файла FirewallRules: [UDP Query User{DBA8F3F3-DD5A-46F8-B4BC-DC722473D835}C:\users\geks\appdata\local\discord\app-1.0.9163\discord.exe] => (Allow) C:\users\geks\appdata\local\discord\app-1.0.9163\discord.exe => Нет файла FirewallRules: [TCP Query User{F9ACD19B-97BB-4154-BB87-E2F8E0083164}C:\program files (x86)\ufiler\ufiler.exe] => (Block) C:\program files (x86)\ufiler\ufiler.exe => Нет файла FirewallRules: [UDP Query User{934C7551-FCF1-4046-8F5A-D1363319D1FC}C:\program files (x86)\ufiler\ufiler.exe] => (Block) C:\program files (x86)\ufiler\ufiler.exe => Нет файла FirewallRules: [{C16B3EBA-5441-4864-83E8-C5B1E77BCB1D}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\HITMAN 3\Launcher.exe => Нет файла FirewallRules: [{1A37CE36-95F9-42E9-BD7E-1E3FD7907940}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\HITMAN 3\Launcher.exe => Нет файла FirewallRules: [{35D03ECC-BE4A-4DF9-BFD0-EDAB16EC0CB9}] => (Allow) C:\Users\Geks\AppData\Roaming\uTorrent Web\utweb.exe (BitTorrent Inc -> BitTorrent Limited) FirewallRules: [{6111F1E4-CB5B-4A20-B7BC-229BD3707496}] => (Allow) C:\Users\Geks\AppData\Roaming\uTorrent Web\utweb.exe (BitTorrent Inc -> BitTorrent Limited) FirewallRules: [{7159F35A-63CF-48F4-856C-3ABE12F31429}] => (Allow) C:\Program Files\Razer\RazerAppEngine\app-4.0.823\RazerAppEngine.exe => Нет файла StartBatch: del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Cache\*.*" del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Code Cache\Js\*.*" del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Cache\*.*" del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Code Cache\Js\*.*" del /s /q "%userprofile%\AppData\Local\Yandex\YandexBrowser\User Data\Default\Cache\*.*" del /s /q "%userprofile%\AppData\Local\Yandex\YandexBrowser\User Data\Default\Code Cache\Js\*.*" EndBatch: EmptyTemp: Reboot: End:: - Скопируйте выделенный текст (правой кнопкой - Копировать).
- Запустите FRST (FRST64) от имени администратора (если уже его закрыли). Вставлять скрипт никуда не нужно. Программа возьмёт его из буфера обмена.
- Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Подробнее читайте в этом руководстве.
- Сообщения
- 18,253
- Решения
- 5
- Реакции
- 4,063
Проверьте - есть ли подобные подвисания в безопасном режиме с поддержкой сети (5 или F5)?

- Сообщения
- 28,246
- Решения
- 33
- Реакции
- 14,677
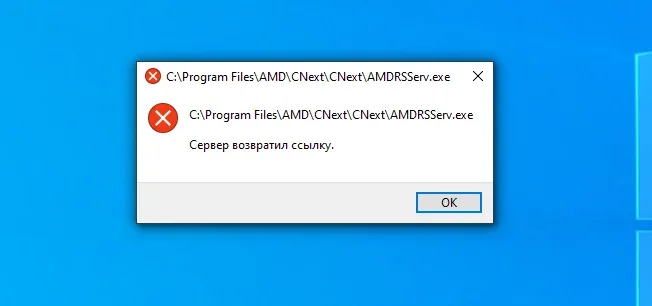
исправилAV block не могу скачать, с зеркала не идет, а через сайт нажимаю, перекидывает на проверку, после на продолжить нажимаю и выкидывает на главную страницу(
- Сообщения
- 18,253
- Решения
- 5
- Реакции
- 4,063
Проверили?есть ли подобные подвисания в безопасном режиме с поддержкой сети
Поделиться: