
На сайте украинской торговой сети АТБ появилось сообщение, авторы которого заявляют о взломе инфраструктуры компании и требуют $400 тысяч в криптовалюте. Подлинность атаки, а также достоверность заявленного объёма похищенных данных пока не подтверждены.
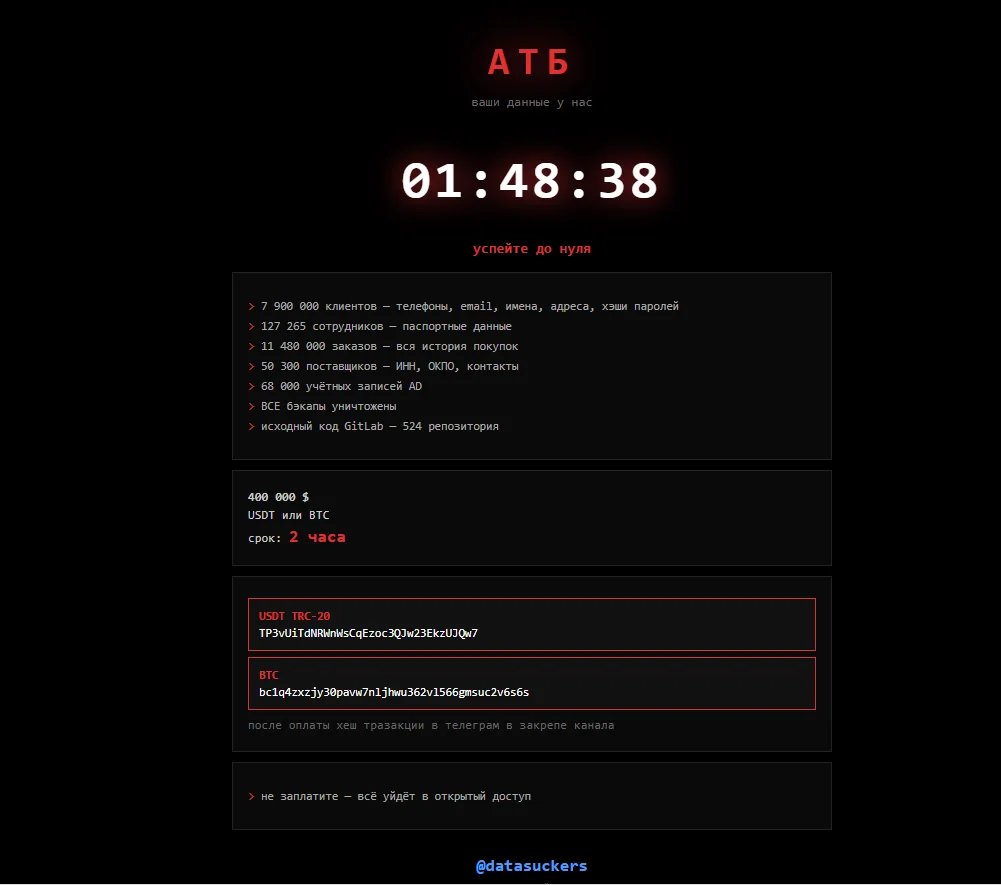
Согласно опубликованному уведомлению, злоумышленники утверждают, что получили доступ к данным примерно 7,9 млн клиентов. Речь якобы идёт о номерах телефонов, адресах электронной почты, именах, адресах и хэшах паролей.
Кроме того, заявлена компрометация данных 127 265 сотрудников, включая паспортные данные. Авторы сообщения также утверждают, что получили доступ к истории 11,48 млн заказов, информации о 50 300 поставщиках и примерно 68 тысячам учётных записей Active Directory.
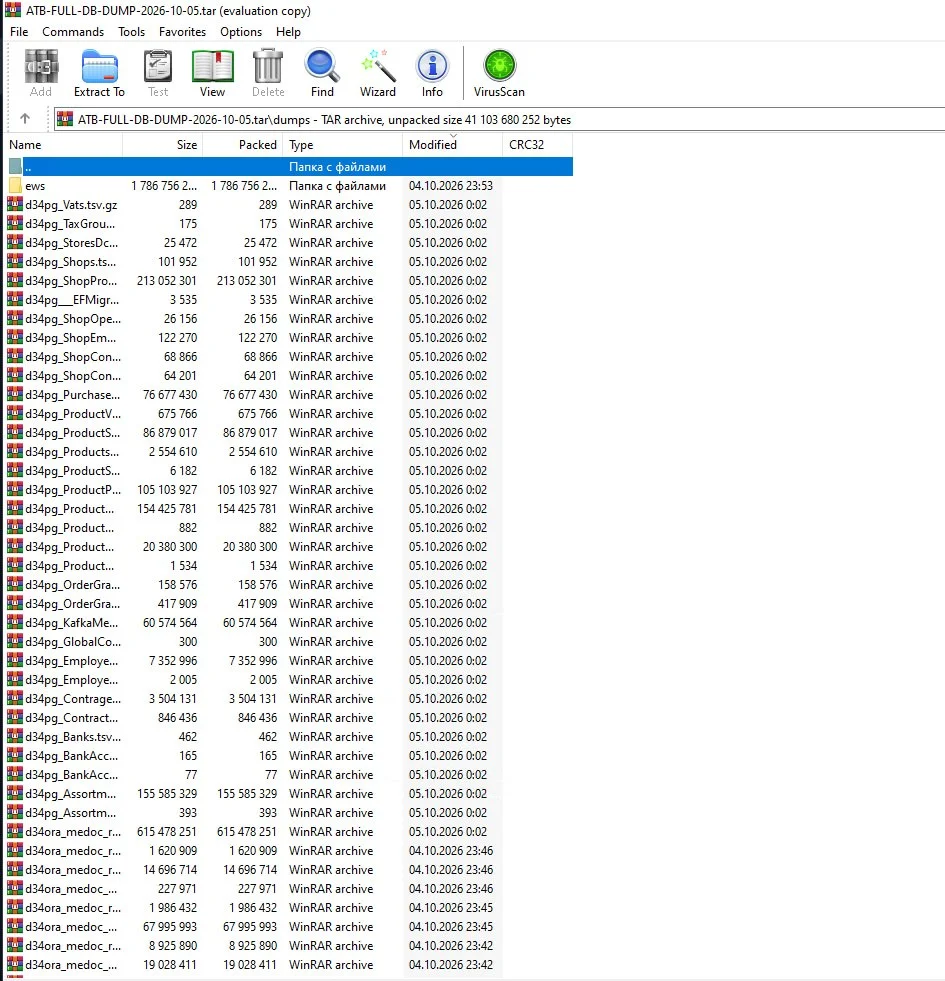
Отдельно злоумышленники заявляют об уничтожении всех резервных копий компании и получении исходного кода из GitLab, включающего 524 репозитория.
За восстановление доступа к инфраструктуре и отказ от публикации якобы похищенной информации злоумышленники требуют $400 тысяч в USDT или BTC. В опубликованном сообщении указан двухчасовой срок для оплаты. В противном случае, утверждают его авторы, данные будут опубликованы в открытом доступе.
Ответственность за атаку приписывается группировке или ресурсу с обозначением @datasuckers.
При этом само появление подобного сообщения на сайте ещё не подтверждает ни факт полноценного взлома, ни достоверность перечисленных данных. В частности, пока неизвестно, действительно ли злоумышленники получили доступ ко всем заявленным системам, были ли уничтожены резервные копии и соответствует ли действительности заявленный объём информации.
Если заявленная компрометация подтвердится, инцидент может иметь серьёзные последствия для самой компании, её клиентов, сотрудников и партнёров.
Согласно опубликованному уведомлению, злоумышленники утверждают, что получили доступ к данным примерно 7,9 млн клиентов. Речь якобы идёт о номерах телефонов, адресах электронной почты, именах, адресах и хэшах паролей.
Кроме того, заявлена компрометация данных 127 265 сотрудников, включая паспортные данные. Авторы сообщения также утверждают, что получили доступ к истории 11,48 млн заказов, информации о 50 300 поставщиках и примерно 68 тысячам учётных записей Active Directory.
Отдельно злоумышленники заявляют об уничтожении всех резервных копий компании и получении исходного кода из GitLab, включающего 524 репозитория.
За восстановление доступа к инфраструктуре и отказ от публикации якобы похищенной информации злоумышленники требуют $400 тысяч в USDT или BTC. В опубликованном сообщении указан двухчасовой срок для оплаты. В противном случае, утверждают его авторы, данные будут опубликованы в открытом доступе.
Ответственность за атаку приписывается группировке или ресурсу с обозначением @datasuckers.
При этом само появление подобного сообщения на сайте ещё не подтверждает ни факт полноценного взлома, ни достоверность перечисленных данных. В частности, пока неизвестно, действительно ли злоумышленники получили доступ ко всем заявленным системам, были ли уничтожены резервные копии и соответствует ли действительности заявленный объём информации.
АТБ — крупнейшая в Украине сеть магазинов экономичного формата, насчитывающая более 1300 торговых точек.. Ежедневно её магазины посещают свыше 3 млн покупателей. На начало 2026 года в компаниях группы работало более 60 тысяч человек.
Если заявленная компрометация подтвердится, инцидент может иметь серьёзные последствия для самой компании, её клиентов, сотрудников и партнёров.
