В работе Очень сильно греется GPU

Переводчик Google

NameOfCentury

Новый пользователь
Сообщения
21
Реакции
1
К сожалению, снова вынужден просить о помощи.
После того, как я поиграл на халяву, стал замечать, что GPU стал неприятно тротлить спустя всего год использования ноутбука. Заметил скачки до 90 градусов в официальных играх, в которых такой проблемы раньше не было.
Сначала решил, что беда в пыли и старой термопасте. Но после уборки и замены пасты проблема не пропала. Думаю, что беда снова в майнерах, которые я найти не смог. До написания поста несколько раз прошёлся Малварбайтсом и Майнерсёрчем, проблема не пропала. Если вдруг что-то обнаружится — буду очень благодарен, а если нет — буду рад узнать, что дело точно не на стороне системы.
 

Вложения

Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.

Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Да (Yes) для соглашения с предупреждением.

Нажмите кнопку Сканировать (Scan).
После окончания сканирования будут созданы отчеты FRST.txt и Addition.txt в той же папке, откуда была запущена программа. Прикрепите отчеты к своему следующему сообщению.
Подробнее читайте в этом руководстве.
 
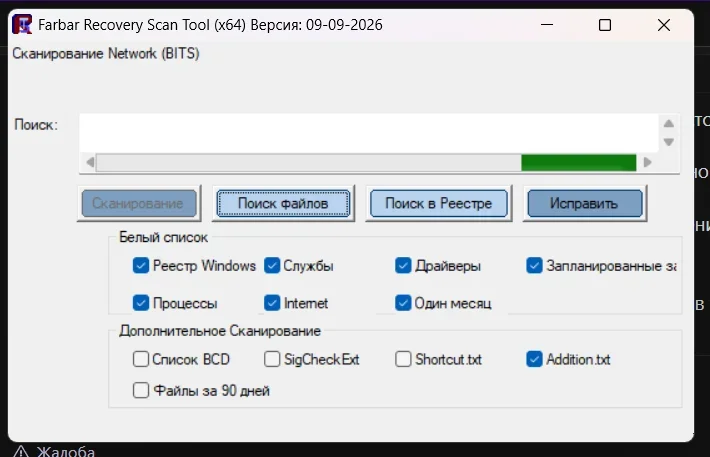
На этапе сканирования Network FRST виснет намертво. Версия подходящая под мою систему, впн или запрет не включены
 

Вложения

  • 1789452345832.webp
    1789452345832.webp
    23.2 KB · Просмотры: 2
Примите к сведению - после выполнения скрипта (возможно) все открытые вкладки браузеров будут закрыты, произойдет выход из аккаунтов, временные файлы, корзина, история браузеров, куки и кэш будут очищены.
  • Отключите до перезагрузки антивирус.
  • Выделите следующий код:
    Код:
    Start::
    CloseProcesses:
    CreateRestorePoint:
    HKU\S-1-5-21-1840593642-4032052655-3101968989-1001\...\Run: [RiotClient] => C:\Riot Games\Riot Client\RiotClientServices.exe --launch-background-mode (Нет файла)
    Task: {4B7F28B1-6139-4A1F-A89E-F6D5F031B8E5} - System32\Tasks\ASUS\P508PowerAgent_sdk => C:\Program Files (x86)\ASUS\ArmouryDevice\dll\ShareFromArmouryIII\Mouse\ROG STRIX CARRY\P508PowerAgent.exe  (Нет файла)
    Task: {911B9F10-00E7-4F28-B71D-BAA3D5C1B19F} - System32\Tasks\Microsoft\Office\Office Background Push Maintenance => C:\Program Files\Microsoft Office\root\vfs\ProgramFilesCommonx64\Microsoft Shared\Office16\opushutil.exe  /pushregistration (Нет файла)
    Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe  (Нет файла)
    S3 bits; C:\WINDOWS\System32\svchost.exe [88312 2026-07-14] (Microsoft Windows Publisher -> Microsoft Corporation) <==== ВНИМАНИЕ (отсутствует ServiceDLL)
    S3 bits; C:\WINDOWS\SysWOW64\svchost.exe [53368 2026-07-14] (Microsoft Windows Publisher -> Microsoft Corporation) <==== ВНИМАНИЕ (отсутствует ServiceDLL)
    S2 BITS_bkp; C:\WINDOWS\System32\qmgr.dll [1486848 2026-09-09] (Microsoft Windows -> Microsoft Corporation)
    U2 dosvc_bkp; C:\WINDOWS\system32\dosvc.dll [98304 2026-09-09] (Microsoft Windows -> Microsoft Corporation)
    S2 UsoSvc_bkp; C:\WINDOWS\system32\usosvc.dll [106496 2026-09-09] (Microsoft Windows -> Microsoft Corporation)
    S3 WaaSMedicSvc_bkp; C:\WINDOWS\System32\WaaSMedicSvc.dll [94208 2026-07-14] (Microsoft Windows -> Microsoft Corporation)
    S3 wuauserv_bkp; C:\WINDOWS\system32\wuaueng.dll [179704 2026-09-09] (Microsoft Windows -> Корпорация Майкрософт)
    S2 AmneziaVPN-service; C:\\Program Files\AmneziaVPN\AmneziaVPN-service.exe (Нет файла)
    CustomCLSID: HKU\S-1-5-21-1840593642-4032052655-3101968989-1001_Classes\CLSID\{5F86DC52-D653-4CFF-BAC7-C3A406AF8946}\localserver32 -> "C:\Users\SoSWEEEEET\AppData\Roaming\Spotify\Spotify.exe" -ToastActivated => Нет файла
    AlternateDataStreams: C:\WINDOWS\tracing:? [16]
    AlternateDataStreams: C:\Users\SoSWEEEEET\Downloads\4xzaf6dz.exe:MBAM.Zone.Identifier [290]
    BHO-x32: Нет имени -> {31D09BA0-12F5-4CCE-BE8A-2923E76605DA} -> Нет файла
    FirewallRules: [{5A6DA56B-EA60-43BA-B889-1B76584D5567}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Нет файла
    FirewallRules: [{D0598809-3F11-48EB-8CCB-44B29D543244}] => (Allow) C:\Program Files (x86)\Steam\bin\cef\cef.win7x64\steamwebhelper.exe => Нет файла
    FirewallRules: [TCP Query User{2113F2D3-D434-4ECE-B476-2A45163D6830}C:\program files (x86)\steam\steamapps\common\baldurs gate 3\bin\bg3_dx11.exe] => (Allow) C:\program files (x86)\steam\steamapps\common\baldurs gate 3\bin\bg3_dx11.exe => Нет файла
    FirewallRules: [UDP Query User{982F36C0-9F74-47A6-9407-380DC83D7FF9}C:\program files (x86)\steam\steamapps\common\baldurs gate 3\bin\bg3_dx11.exe] => (Allow) C:\program files (x86)\steam\steamapps\common\baldurs gate 3\bin\bg3_dx11.exe => Нет файла
    FirewallRules: [TCP Query User{6ED37A79-3091-4A76-9731-A0B9C47478F5}C:\program files (x86)\steam\steamapps\common\terraria\terrariaserver.exe] => (Allow) C:\program files (x86)\steam\steamapps\common\terraria\terrariaserver.exe => Нет файла
    FirewallRules: [UDP Query User{931608BF-F9B5-4B31-A373-6CCF7FA383FF}C:\program files (x86)\steam\steamapps\common\terraria\terrariaserver.exe] => (Allow) C:\program files (x86)\steam\steamapps\common\terraria\terrariaserver.exe => Нет файла
    FirewallRules: [{FEBB52DC-580E-4483-958D-0219D5B62350}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Don't Starve Together\bin64\dontstarve_steam_x64.exe => Нет файла
    FirewallRules: [{1500D269-9000-4995-93F6-F1B812C9A78B}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Don't Starve Together\bin64\dontstarve_steam_x64.exe => Нет файла
    FirewallRules: [{B455058A-8D6D-40C0-882C-90A79BBDBE87}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Don't Starve Together\bin\dontstarve_steam.exe => Нет файла
    FirewallRules: [{5001C45E-A399-4D3B-A5CC-45EF0CC78464}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Don't Starve Together\bin\dontstarve_steam.exe => Нет файла
    FirewallRules: [{5670CFAA-FE45-4E43-9C81-3FE3B0C685ED}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\starbound.exe => Нет файла
    FirewallRules: [{E36AD495-C54E-4861-AB64-6419EE421519}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\starbound.exe => Нет файла
    FirewallRules: [{933B4452-8C15-4197-801F-3ABD5FF67B87}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\starbound_server.exe => Нет файла
    FirewallRules: [{BA44BFF1-286C-4FB0-B63B-A9FEDE81FB28}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\starbound_server.exe => Нет файла
    FirewallRules: [{AA5D8409-DF6E-4DEA-B324-8EC5EAC695C2}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\mod_uploader.exe => Нет файла
    FirewallRules: [{1212DA4C-DBF9-41DE-B762-EA771371F15D}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win64\mod_uploader.exe => Нет файла
    FirewallRules: [{993AC54E-0EE5-4FAC-8572-7564C93E8E7A}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win32\starbound.exe => Нет файла
    FirewallRules: [{46260E32-6568-4891-A995-3F7E03F2A20A}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Starbound\win32\starbound.exe => Нет файла
    FirewallRules: [{3A26EA2F-B47E-4B05-AA0E-966C107F331F}] => (Allow) C:\Games\гта\Grand Theft Auto V Enhanced\GTA5_Enhanced.exe => Нет файла
    FirewallRules: [{3B3D3DBE-76EE-4F35-AAD7-2C99CE5224F0}] => (Allow) C:\Games\гта\Grand Theft Auto V Enhanced\GTA5_Enhanced.exe => Нет файла
    FirewallRules: [{A9764646-642C-446B-BAE5-157A1B4BAE23}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\release\package\game\latest\Client\HytaleClient.exe => Нет файла
    FirewallRules: [{70EBF4E0-641C-4956-9484-E20C7CABE7EC}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\release\package\game\latest\Client\HytaleClient.exe => Нет файла
    FirewallRules: [{B313E599-47A0-4F0C-B6D6-A5AC90BD23D4}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\pre-release\package\game\latest\Client\HytaleClient.exe => Нет файла
    FirewallRules: [{55E8DB78-4CF8-4B90-A925-6023C481C74A}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\pre-release\package\game\latest\Client\HytaleClient.exe => Нет файла
    FirewallRules: [{943F395A-C1D4-4A63-8045-B9279A4BFB12}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\release\package\jre\latest\bin\java.exe => Нет файла
    FirewallRules: [{DF67F2CD-A5E1-4037-B88E-C470D89B6EC2}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\release\package\jre\latest\bin\java.exe => Нет файла
    FirewallRules: [{78047E84-7755-4ADD-ACCB-E0303C61DBED}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\pre-release\package\jre\latest\bin\java.exe => Нет файла
    FirewallRules: [{BE11172D-DDA1-4550-91C7-9C062FB2B0F0}] => (Allow) C:\Users\SoSWEEEEET\AppData\Roaming\Hytale\install\pre-release\package\jre\latest\bin\java.exe => Нет файла
    FirewallRules: [{08652A08-5D32-4B45-B137-D13BAFD5A8FD}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Assassin's Creed Shadows\ACShadows.exe => Нет файла
    FirewallRules: [{AF25FB59-8F10-42F1-B944-41E78B93AED2}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Assassin's Creed Shadows\ACShadows.exe => Нет файла
    FirewallRules: [{8DDB7A38-6812-4AED-B857-D8A37598D320}] => (Allow) C:\Program Files\Unity Hub\Unity Hub.exe => Нет файла
    FirewallRules: [{89EF6664-7EC6-4502-B4EC-C3EAC8478ED3}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Euro Truck Simulator 2\bin\win_x64\eurotrucks2.exe => Нет файла
    FirewallRules: [{CF351EA7-40B0-4316-A84B-65F421F9CE17}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Euro Truck Simulator 2\bin\win_x64\eurotrucks2.exe => Нет файла
    FirewallRules: [{EB9DA7F6-2B28-44C5-BAA0-F53B57406CC5}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Casualties Unknown Demo\CasualtiesUnknown.exe => Нет файла
    FirewallRules: [{0C676C29-77B3-4EF6-873B-71327F39DA44}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Casualties Unknown Demo\CasualtiesUnknown.exe => Нет файла
    FirewallRules: [{11C0C847-5B61-4DDD-AA1E-370AFEDD2101}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Borderlands_2_RU\Binaries\Win32\Launcher.exe => Нет файла
    FirewallRules: [{7D93F142-8549-4AE9-9B38-51CE57CD6DEF}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\Borderlands_2_RU\Binaries\Win32\Launcher.exe => Нет файла
    FirewallRules: [{BF78958A-CCCB-460A-BF83-4ED685333466}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\For Honor\forhonor.exe => Нет файла
    FirewallRules: [{82625AF5-B117-453D-B457-498206C897B9}] => (Allow) C:\Program Files (x86)\Steam\steamapps\common\For Honor\forhonor.exe => Нет файла
    FirewallRules: [{E872F12E-314C-41C5-877A-F3C27ECE8DD3}] => (Allow) C:\Program Files\Epic Games\InfinityNikkiEpicLauncher\1.3.1\xstarter.exe => Нет файла
    FirewallRules: [{1067E674-9038-428F-BAC8-FDBA7A697ECE}] => (Allow) C:\Program Files\Epic Games\InfinityNikkiEpicLauncher\InfinityNikkiEpic\X6Game\Binaries\Win64\X6Game-Win64-Shipping.exe => Нет файла
    FirewallRules: [{7DEE7C58-E527-41F9-9D32-FE0E3CE6C099}] => (Allow) C:\Program Files\Epic Games\InfinityNikkiEpicLauncher\InfinityNikkiEpic\InfinityNikki.exe => Нет файла
    FirewallRules: [{A7E5B0AD-AC3D-4C28-AE26-0C0845C31D07}] => (Allow) C:\Program Files\ASUS\ARMOURY CRATE One Package\ACFL20260914205028\ACSetup\ACSetup.exe => Нет файла
    FirewallRules: [{9015A8B5-2C5F-40DA-8868-C2CCF627110C}] => (Allow) C:\Program Files\ASUS\ARMOURY CRATE One Package\ACFL20260914205028\ACSetup\ACSetup.exe => Нет файла
    File: C:\Users\SoSWEEEEET\AppData\Roaming\emp.bin
    StartPowerShell:
    Remove-MpPreference -ExclusionPath "C:\Users\SoSWEEEEET"
    Remove-MpPreference -ExclusionPath "C:"
    Remove-MpPreference -ExclusionPath "C:\WINDOWS\system32\config\systemprofile"
    EndPowerShell:
    ExportKey: HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions
    EmptyTemp:
    Reboot:
    End::
  • Скопируйте выделенный текст (правой кнопкой - Копировать).
  • Запустите FRST (FRST64) от имени администратора (если уже его закрыли). Вставлять скрипт никуда не нужно. Программа возьмёт его из буфера обмена.
  • Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Компьютер будет перезагружен автоматически.
Если опять "зависнет", не прерывайте и дождитесь окончания.

Подробнее читайте в этом руководстве.

Скачайте этот архив.
Извлеките из него твики реестра и последовательно запустите каждый, соглашаясь с внесением изменений.

Скриптом и твиками будет очищен мусор и следы бывшего заражения майнером.

Проблема скорее всего в диске:
Error: (09/14/2026 08:22:14 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/12/2026 06:21:33 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/12/2026 05:48:08 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/12/2026 02:10:41 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/12/2026 09:18:45 AM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/11/2026 07:06:13 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/11/2026 09:42:20 AM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.

Error: (09/10/2026 09:55:00 PM) (Source: disk) (EventID: 11) (User: )
Description: Драйвер обнаружил ошибку контроллера \Device\Harddisk1\DR1.
 
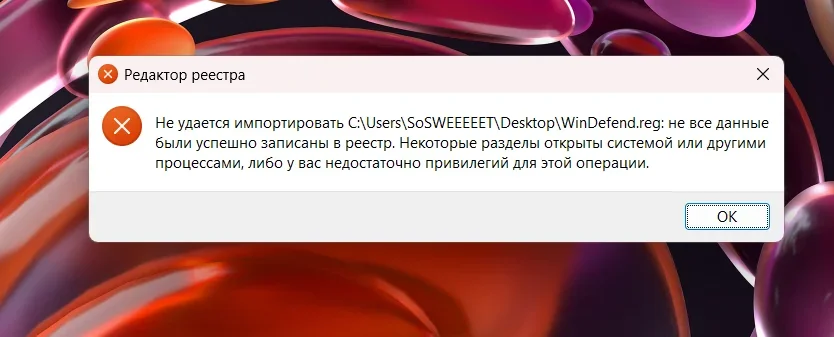
При запуске WinDefend выдаёт такую ошибку
Лог приложил
 

Вложения

  • 1789459688710.webp
    1789459688710.webp
    30.7 KB · Просмотры: 1
  • Fixlog.txt
    Fixlog.txt
    22.8 KB · Просмотры: 1
Не нужно было дважды выполнять скрипт, отчёт был перезаписан. Но не страшно.

Этот твик попробуйте применить в безопасном режиме.
После этого войдите в нормальный режим и выполните ещё один скрипт.
  • Отключите до перезагрузки антивирус.
  • Выделите следующий код:
    Код:
    Start::
    CloseProcesses:
    CreateRestorePoint:
    StartPowershell:
        Set-MpPreference -DisableAutoExclusions $true -Force
        Set-MpPreference -CheckForSignaturesBeforeRunningScan $true -Force
        Set-MpPreference -DisableArchiveScanning $false -Force
        Set-MpPreference -DisableBehaviorMonitoring $false -Force
        Set-MpPreference -DisableEmailScanning $False -Force
        Set-MpPreference -DisableIOAVProtection $false -Force
        Set-MpPreference -DisablePrivacyMode $true -Force
        Set-MpPreference -DisableRealtimeMonitoring $false -Force
        Set-MpPreference -MAPSReporting Advanced -Force
        Set-MpPreference -PUAProtection enabled -Force
        Set-MpPreference -SignatureScheduleDay Everyday -Force
        Set-MpPreference -DisableRemovableDriveScanning $false -Force
        Set-MpPreference -SubmitSamplesConsent SendSafeSamples
    Update-MpSignature
    Get-MpComputerStatus
    get-mppreference
    EndPowershell:
    Reboot:
    End::
  • Скопируйте выделенный текст (правой кнопкой - Копировать).
  • Запустите FRST (FRST64) от имени администратора (если уже его закрыли). Вставлять скрипт никуда не нужно. Программа возьмёт его из буфера обмена.
  • Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Компьютер будет перезагружен автоматически.

Подробнее читайте в этом руководстве.
 
Защитник работает?
 
Хорошо.
По проблеме с диском - создайте тему в Железном разделе.

Тут в завершение:
1.
Переименуйте FRST.exe (или FRST64.exe) в uninstall.exe и запустите.
Компьютер перезагрузится.

Остальные утилиты лечения и папки можно просто удалить.

2.
  • Загрузите SecurityCheck by glax24 & Severnyj (или с зеркала), сохраните утилиту на Рабочем столе и извлеките из архива.
  • Запустите из меню по щелчку правой кнопки мыши Запустить от имени администратора
  • Если увидите предупреждение от вашего фаервола или SmartScreen относительно программы SecurityCheck, не блокируйте ее работу
  • Дождитесь окончания сканирования, откроется лог в блокноте с именем SecurityCheck.txt
  • Если Вы закрыли Блокнот, то найти этот файл можно в корне системного диска в папке с именем SecurityCheck, например C:\SecurityCheck\SecurityCheck.txt
  • Прикрепите этот файл к своему следующему сообщению.
 
Виноват, не проверил перед запуском скрипта, включен ли защитник. Это плохо?
 
Не страшно.
 
Назад
Сверху Снизу