
Здравствуйте! К сожалению, вынуждена снова обратиться к вам за помощью.
Недавняя тема здесь: https://safezone.cc/threads/pomogit...-ot-john-i-trojan-multi-lockedfolder-a.49285/
Прошло десять дней после лечения от остатков вируса - майнера и удаления пользователя John. И в этот период, всё было замечательно.
Но вчера, после загрузки системы, спустя несколько минут, снова разогнался за секунды, и на полную мощность загудел кулер. Гудит и сейчас. Хотя, сам ноутбук иногда даже остывает, но ненадолго. Поначалу, гул был периодический, а затем, после нескольких циклов, уже не прекращался до отключения питания. При подключении к интернету шум- гул усиливался, хотя до вчерашнего дня, всё было тихо, даже при работе в браузере. Кулер на полную мощность работает и в данный момент.
За пару дней до возобновления шума, как-то немного странно начала загружаться система, как иногда бывало до лечения. После логотипа Windows и до надписи "Добро пожаловать" , секунд 15 висит черный экран. ( Но не каждый раз при включении). Как будто по каким-то определенным дням. При этом, может кратковременно мигнуть пару раз. Возможно, это норма?
Не успела поставить антивирус, просто не было свободного времени. (
Что успела сделать:
Основные компоненты Windows Live
Устаревший Chrome хочу удалить. Вопрос, стоит ли это делать и как удалить корректно, чтобы не остались хвосты?
В Firefox не успела поставить впн. Давлю в себе паранойю, но просто не понимаю, откуда такое резкое возрождение возможного зловреда.) Или это уже аппаратная проблема? Тогда всё, конец?
За прошедшие дни ничего в систему не устанавливалось.
Единственное, открывался qBittorrent и качался фильм с Рутрекера (простите...), который не запускался в плеере, просто лежал файлом в папке и был транзитом перекачан на карту памяти. И сам клиент торрент несколько раз сканировали лечащие утилиты и ничего подозрительного не находили.
Вчера повторно сканировала KVRT, добавив в настройках проверку диск C. Вирусов и угроз 0.
К сожалению, по техническим причинам не могу оплатить Dr.web Curelt, чтобы воспользоваться глубоким сканированием, а быстрая проверка, уверена, снова будет бесполезной.
Пожалуйста, помогите, если ещё возможно, что-то сделать.
Кроме сильного, нарастающего шума в простое и нагрева, никаких ошибок в работе системы не заметила. Возможно, ещё что-нибудь осталось от вируса и он себя пытается восстановить?
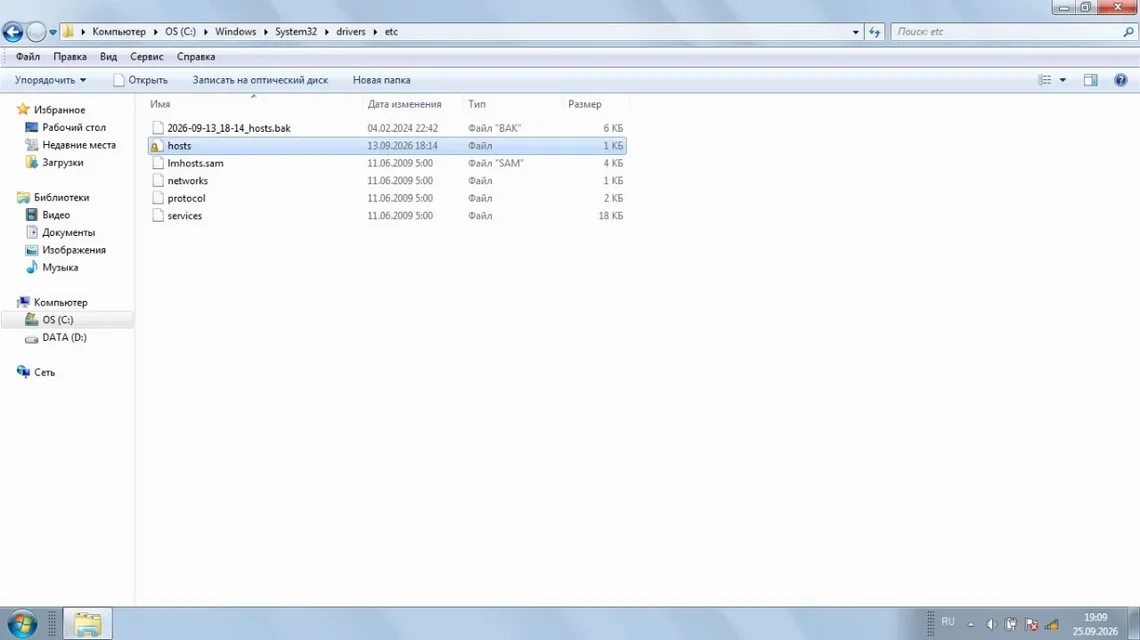
Файл hosts после того, как его заменил AVbr, чистый. Но в самой папке, где находится файл, остался hosts.bak, тот, который остался после предыдущего сканирования KVRT ( 04.09.2026) или AVbr ( 13.09.2026) ??
Простите за столь длинное пояснение- не знаю, что важно, а что нет.
Недавняя тема здесь: https://safezone.cc/threads/pomogit...-ot-john-i-trojan-multi-lockedfolder-a.49285/
Прошло десять дней после лечения от остатков вируса - майнера и удаления пользователя John. И в этот период, всё было замечательно.
Но вчера, после загрузки системы, спустя несколько минут, снова разогнался за секунды, и на полную мощность загудел кулер. Гудит и сейчас. Хотя, сам ноутбук иногда даже остывает, но ненадолго. Поначалу, гул был периодический, а затем, после нескольких циклов, уже не прекращался до отключения питания. При подключении к интернету шум- гул усиливался, хотя до вчерашнего дня, всё было тихо, даже при работе в браузере. Кулер на полную мощность работает и в данный момент.
За пару дней до возобновления шума, как-то немного странно начала загружаться система, как иногда бывало до лечения. После логотипа Windows и до надписи "Добро пожаловать" , секунд 15 висит черный экран. ( Но не каждый раз при включении). Как будто по каким-то определенным дням. При этом, может кратковременно мигнуть пару раз. Возможно, это норма?
Не успела поставить антивирус, просто не было свободного времени. (
Что успела сделать:
- После окончания лечения создала новую точку восстановления и удалила старые.
- Удалила оставшиеся две программы, которые не были удалены в процессе лечения:
Основные компоненты Windows Live
- Сбросила настройки браузеров Chrome, Yandex, Firefox и прекратила пользоваться Chrome, сделав основным Firefox.
- Диспетчер задач не закрывается, но ничего особенного там не вижу - не знаю на что обращать внимание.
- Нагрузка процессора 1-2-3%, физическая память 36-40-47 % в простое. Нагрузку видеопамяти посмотреть нечем.
Устаревший Chrome хочу удалить. Вопрос, стоит ли это делать и как удалить корректно, чтобы не остались хвосты?
В Firefox не успела поставить впн. Давлю в себе паранойю, но просто не понимаю, откуда такое резкое возрождение возможного зловреда.) Или это уже аппаратная проблема? Тогда всё, конец?
За прошедшие дни ничего в систему не устанавливалось.
Единственное, открывался qBittorrent и качался фильм с Рутрекера (простите...), который не запускался в плеере, просто лежал файлом в папке и был транзитом перекачан на карту памяти. И сам клиент торрент несколько раз сканировали лечащие утилиты и ничего подозрительного не находили.
Вчера повторно сканировала KVRT, добавив в настройках проверку диск C. Вирусов и угроз 0.
К сожалению, по техническим причинам не могу оплатить Dr.web Curelt, чтобы воспользоваться глубоким сканированием, а быстрая проверка, уверена, снова будет бесполезной.
Пожалуйста, помогите, если ещё возможно, что-то сделать.
Кроме сильного, нарастающего шума в простое и нагрева, никаких ошибок в работе системы не заметила. Возможно, ещё что-нибудь осталось от вируса и он себя пытается восстановить?
Файл hosts после того, как его заменил AVbr, чистый. Но в самой папке, где находится файл, остался hosts.bak, тот, который остался после предыдущего сканирования KVRT ( 04.09.2026) или AVbr ( 13.09.2026) ??
Простите за столь длинное пояснение- не знаю, что важно, а что нет.
Вложения
Последнее редактирование:
