Решена Помогите пожалуйста удалить то, что осталось от John и Trojan.Multi.LockedFolder.a (?)

  • Автор темы Автор темы Grian
  • Дата начала Дата начала

Переводчик Google

Grian

Новый пользователь
Сообщения
16
Реакции
2
Здравствуйте!
Помогите пожалуйста.
Ноутбук почтенного возраста. Win 7 х 64, Домашняя базовая. Примерно две недели назад стал нагреваться при нулевой нагрузке и очень сильно шуметь.

Два года назад была похожая проблема - случайно обнаружила вирус-майнер маскирующийся под RealtekHD со всей компанией и John. Не могу сказать сколько лет он "жил" и что мог натворить в системе. Заметила поздно, потому как, ноутбук перешел по наследству, резких симптомов не было, а медленную работу и нагрев списывала на то, что ноутбуку уже много лет. Все сайты открывались, как обычно. Диспетчер задач не закрывался, и особо чего-то критичного не показывал.

Тогда помог Dr.web Curelt, который нашел целый букет вирусов и измененный файл host. Но на диске С осталось множество папок с названиями всех известных антивирусов, которых не должно быть и скрытые папки: RealtekHD, RunDLL, Setup, System32, Windows, WindowsTask, Microsoft, rdp. Все папки, созданные или измененные вирусом, датировались одним числом - 18.01.2021. Почти все с закрытым доступом и невозможностью удаления.
Второй пользователь John в ветке реестра, с того времени, так и остался в системе. Но после лечения Curelt, ноут ощутимо остыл, и в целом, вернулся к своему обычному состоянию. И я, стыдно признаться, испугалась, что могу сделать хуже, чем есть, и на этом успокоилась, не доведя искоренения этой заразы до конца. Побоялась, что самостоятельно не смогу справиться. Старенький ноутбук единственный, что было и что есть. А я, мягко выражаясь, не очень опытный пользователь.

И вот, проблема вернулась снова. В этот раз Dr.web Curelt выполнил только быструю проверку и ничего не нашел. Попробовала лечение KVRT (сканировала с отключенным интернетом). Он обнаружил в System Memory Trojan.Multi.LockedFolder.a, Trojan.Bat.Zapchast.eg и несколько угроз, которые он определил, как not-a-virus. После перезагрузки и повторного сканирования, с уже включенным Wi-Fi, нашел ещё один not-a-virus, но проблема не решилась. Ноут продолжил нагреваться, гудеть в простое и при подключении к интернету. Периодический и по нарастающей, сильнейший шум вентилятора - ощущение, что зашкаливает видеопамять, но её нагрузку в Windows 7, без сторонней программы, посмотреть не могу. В Диспетчере задач нагрузка ЦП и памяти была почти обычная.

Из нехороших особенностей: защитного п.о., кроме стандартного Защитника Windows, нет. После лечения, ещё два года назад, из Защитника удалось удалить исключения C:\Program Fail\RDP\Wrapper, ProgramData, C\Windows\System32, хотя до лечения Curelt удалить не получалось. Но почти уверена, что Защитник не работал, хотя, время от времени и обновляю его, сканируя в ручном режиме. И другой антивирус поставить не могу - и, честно говоря, не знаю, какой антивирус использовать на слабеньком ноуте, чтобы он не закипал от нагрузки.

Последнее, что использовалось из стороннего антивирусного П.О. — сканер Cezurity. Но после того, как он перестал обновляться из-за вируса, был удален его же утилитой, и компьютер остался без защиты, если не считать брандмауэр. Возможно, остались следы ещё от пары антивирусов, которые использовались до Cezurity.
John, с большой вероятностью, - это уже моих рук дело. Подозреваю, что загрузила его вместе с проблемным фотошопом, который в последствии удалила.

На данный момент:
После лечения KVRT (04.09.2026), который удалил или вылечил Trojan.Multi.LockedFolder.a, и Trojan.Bat.Zapchast.eg, скачала и использовала переименованный мной AVbr (13.09.2026) в обычном режиме. AVbr запускала от имени администратора. Защитник Windows перед запуском был отключен, Брандмауэр не отключала. И побоялась включить Wi-Fi - т.к. при его включении ноутбук начинал гудеть, словно пытался улететь в космос.

По итогу: AVbr удалил пользователя John из реестра, папки с названиями антивирусов и прочие, которые создал майнер. Исправил файл host. Ноутбук включился сегодня обнадеживающе тихо, с тихим, ровным шумом, без резких рывков вентилятора. Но все равно немного нагревается.
Перед лечением, удалила лишние расширения браузера, вместе с их папками с диска С Goole/Chrome.
Подозреваю, что от вируса что-то осталось, но сама справиться уже не могу. Помогите пожалуйста разобраться.

Автологер запускался в обычном режиме от имени администратора, с включенным интернетом, уже после скрипта AVbr.
При сканировании, Автологер открыл Internet Explorer, хотя основной браузер, которым пользуюсь - Google Chrome, не знаю, важно ли это. Заранее прошу прощения, если буду уточнять, что-либо непонятное.
 

Вложения

Пофиксите в HJT (некоторые строки могут отсутствовать):


Код:
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{50E566E0-A775-4C05-AA8B-822DA9B94F6F}: [URL] = hxxp://websearch.ask.com/redirect?client=ie&tb=PTV&o=15184&src=kw&q={searchTerms}&locale=ru_RU&apn_ptnrs=RY&apn_dtid=YYYYYYV2RU&apn_uid=9E6AFF92-5143-4120-9621-B0738B009A7F&apn_sauid=D5127D6B-0E65-408C-AC6D-6FF0F73837C1 - Ask Search
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{AD22EBAF-0D18-4fc7-90CC-5EA0ABBE9EB8}: [URL] = hxxp://vvv.daemon-search.com/search?q={searchTerms} - DAEMON Search
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{FFEBBF0A-C22C-4172-89FF-45215A135AC7}: [SuggestionsURL] = hxxp://suggests.go.mail.ru/ie8?q={searchTerms} - Поиск@Mail.Ru
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\{FFEBBF0A-C22C-4172-89FF-45215A135AC7}: [URL] = hxxp://go.mail.ru/search?q={searchTerms}&utf8in=1&fr=ietb - Поиск@Mail.Ru
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\Moikrug: [SuggestionsURL] = hxxp://moikrug.ru/person_suggest?charset=utf-8&keywords={searchTerms} - Люди на Моем Круге
R4 - SearchScopes: HKCU\Software\Microsoft\Internet Explorer\SearchScopes\Moikrug: [URL] = hxxp://moikrug.ru/persons/?clid=1168061&charset=utf-8&keywords={searchTerms}&submitted=1 - Люди на Моем Круге
O3 - HKLM\..\Toolbar: DAEMON Tools Toolbar - {32099AAC-C132-4136-9E9A-4E364A424E17} - C:\Program Files (x86)\DAEMON Tools Toolbar\DTToolbar64.dll (file missing)
O4 - MountPoints2: HKCU\..\{2698297e-d27c-11e2-b1e8-0008caf42fd2}\shell\AutoRun\command: (default) = H:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{39f6c24d-e7e1-11ed-a381-c8600041b2ce}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{496ed5b3-78ef-11e3-81b6-0008caf42fd2}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{59f45f74-5e31-11e2-ace5-0008caf42fd2}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{59f45f83-5e31-11e2-ace5-0008caf42fd2}\shell\AutoRun\command: (default) = H:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{d6918ac8-8052-11ee-b708-c8600041b2ce}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{e66d5fd5-7827-11e3-a91d-001e101f21c1}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{f2c880e4-97e4-11e5-b289-0008caf42fd2}\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\{f2c880e7-97e4-11e5-b289-0008caf42fd2}\shell\AutoRun\command: (default) = H:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\F\shell\AutoRun\command: (default) = F:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\G\shell\AutoRun\command: (default) = G:\AutoRun.exe (file missing)
O4 - MountPoints2: HKCU\..\H\shell\AutoRun\command: (default) = H:\AutoRun.exe (file missing)
O4 - MSConfig\startupreg: CLMLServer [command] = C:\Program Files (x86)\CyberLink\Power2Go\CLMLSvc.exe (HKLM) (2012/08/20) (file missing)
O4 - MSConfig\startupreg: Google Update [command] = C:\Users\Nik\AppData\Local\Google\Update\1.3.34.7\GoogleUpdateCore.exe (HKCU) (2019/04/19) (file missing)
O4 - MSConfig\startupreg: MAgent [command] = C:\Users\Nik\AppData\Roaming\Mail.Ru\Agent\magent.exe -CU (HKCU) (2012/12/19) (file missing)
O7 - Policy: HKLM\Software\Microsoft\Windows Defender: [DisableAntiSpyware] = 1
O7 - Policy: HKLM\Software\Microsoft\Windows Defender\Real-Time Protection: [DisableRealtimeMonitoring] = 1
O15 - Trusted Zone: hxxps://vk-local-server.cezurity.com
O18 - HKLM\Software\Classes\Protocols\Filter\application/octet-stream: [CLSID] = {1E66F26B-79EE-11D2-8710-00C04F79ED0D} - (no file)
O18 - HKLM\Software\Classes\Protocols\Filter\application/x-complus: [CLSID] = {1E66F26B-79EE-11D2-8710-00C04F79ED0D} - (no file)
O18 - HKLM\Software\Classes\Protocols\Filter\application/x-msdownload: [CLSID] = {1E66F26B-79EE-11D2-8710-00C04F79ED0D} - (no file)
O18 - HKLM\Software\Classes\Protocols\Handler\livecall: [CLSID] = {828030A1-22C1-4009-854F-8E305202313F} - (no file)
O18 - HKLM\Software\Classes\Protocols\Handler\msnim: [CLSID] = {828030A1-22C1-4009-854F-8E305202313F} - (no file)
O18 - HKLM\Software\Classes\Protocols\Handler\wlmailhtml: [CLSID] = {03C514A3-1EFB-4856-9F99-10D7BE1653C0} - (no file)
O18 - HKLM\Software\Classes\Protocols\Handler\wlpg: [CLSID] = {E43EF6CD-A37A-4A9B-9E6F-83F89B8E6324} - (no file)
O21 - HKLM\..\ShellIconOverlayIdentifiers\00asw: (no name) - {472083B0-C522-11CF-8763-00608CC02F24} - (no file)
O22 - BITS Job: Fix all (including legit)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{7475035F-6768-4D01-AF0B-CBDDB56F0135} - \Microsoft\Windows\Wininet\Taskhostw (no xml)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{82E1869A-5179-454C-AEE2-7CFB2406E003} - \Microsoft\Windows\Wininet\RealtekHDStartUP (no xml)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B1D52F79-8FFD-4311-9FC6-10862852C2D8} - \Microsoft\Windows\Wininet\RealtekHDControl (no xml)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{B734C074-8D3E-47AA-AF9B-97B6B0CD4E36} - \Scheduled Update for Ask Toolbar (no xml)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{C4A201D5-0492-43D5-89D0-DCC6F3DE0E86} - \Microsoft\Windows\Wininet\Taskhost (no xml)
O22 - Tasks: (damaged) HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\TaskCache\Tasks\{D2DAD88E-F3FC-4598-952E-2BEC6350996E} - \Microsoft\Windows\Wininet\Cleaner (no xml)
O22 - Tasks: \Microsoft\Microsoft Antimalware\Microsoft Antimalware Scheduled Scan - c:\Program Files\Microsoft Security Client\MpCmdRun.exe Scan -ScheduleJob -RestrictPrivileges (file missing)
O27 - Account: (Bad profile) Folder is not referenced by any of user SIDs: C:\Users\AppData
O27 - RDP: (Other) HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server: [fDenyTSConnections] = 0

Перезагрузите компьютер вручную.
После перезагрузки системы соберите новый CollectionLog Автологгером в обычном режиме загрузки.
 
Не нашла общей строки 022 BITS Job fix all. Их выделить все с таким именем и пофиксить?
И ещё, при запуске HJT было сообщение об ошибке и просьбе отправить лог. Окно с ошибкой закрылось только после согласия "отправить".
 
Подготовьте повторный лог Autologger - я посмотрю
 
После фикса указанных строк, кроме 022 BITS Job fix all, выполнила перезагрузку. Защитник включился сам после перезагрузки. Перед сканированием Автологером снова его отключила. Повторный лог готов.
 

Вложения

Примите к сведению - после выполнения скрипта временные файлы, корзина, история браузеров, куки и кэш будут очищены.
Отключите до перезагрузки антивирус.
Выделите следующий код:

Код:
Start::
CloseProcesses:
SystemRestore: On
CreateRestorePoint:
Unlock: C:\FRST\
RemoveProxy:
HKLM-x32\...\Run: [] => [X]
FF Extension: (Яндекс.Бар) - C:\Users\Nik\AppData\Roaming\Mozilla\Firefox\Profiles\nahd6ha2.default\Extensions\yasearch@yandex.ru [2013-04-01] [Устаревший] [не подписан]
CHR HKU\S-1-5-21-2657843085-2048757869-1772811847-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [dhdgffkkebhmkfjojejmpbldmpobfkfo]
CHR HKU\S-1-5-21-2657843085-2048757869-1772811847-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [ekmeppjgajofkpiofbebgcbohbmfldaf]
CHR HKU\S-1-5-21-2657843085-2048757869-1772811847-1000\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [moihledlmchhofenpacbhphnbnpakgmo]
CHR HKLM-x32\...\Chrome\Extension: [ekmeppjgajofkpiofbebgcbohbmfldaf]
CHR HKLM-x32\...\Chrome\Extension: [fdjdjkkjoiomafnihnobkinnfjnnlhdg]
CHR HKLM-x32\...\Chrome\Extension: [gbjeiekahklbgbfccohipinhgaadijad]
CHR HKLM-x32\...\Chrome\Extension: [moihledlmchhofenpacbhphnbnpakgmo]
U3 aswbdisk; отсутствует ImagePath
S3 ewusbnet; system32\DRIVERS\ewusbnet.sys (Нет файла)
S3 ew_hwusbdev; system32\DRIVERS\ew_hwusbdev.sys (Нет файла)
S3 ew_usbenumfilter; system32\DRIVERS\ew_usbenumfilter.sys (Нет файла)
S3 huawei_cdcacm; system32\DRIVERS\ew_jucdcacm.sys (Нет файла)
S3 huawei_enumerator; system32\DRIVERS\ew_jubusenum.sys (Нет файла)
S3 huawei_ext_ctrl; system32\DRIVERS\ew_juextctrl.sys (Нет файла)
S3 huawei_wwanecm; system32\DRIVERS\ew_juwwanecm.sys (Нет файла)
S3 hwdatacard; system32\DRIVERS\ewusbmdm.sys (Нет файла)
S3 hwusb_cdcacm; system32\DRIVERS\ew_cdcacm.sys (Нет файла)
S3 hwusb_wwanecm; system32\DRIVERS\ew_wwanecm.sys (Нет файла)
Reg: reg export HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SharedAccess\Defaults\FirewallPolicy\FirewallRules C:\Firewall.reg
C:\Firewall.reg
CMD: netsh advfirewall reset
CMD: bitsadmin /reset /allusers
ExportKey: HKLM\SOFTWARE\Microsoft\Windows Defender\Exclusions
EmptyTemp:
Reboot:
End::
Скопируйте выделенный текст (правой кнопкой - Копировать).
Запустите FRST (FRST64) от имени администратора.
Нажмите Fix (Исправить) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Запакуйте его в архив и прикрепите к своему следующему сообщению. Вставлять код никуда не нужно - он будет выполнен из буфера обмена.
Компьютер будет перезагружен автоматически.

Деинсталлируйте следующие программы:

Adobe Flash Player 10 ActiveX
Adobe Flash Player 10 Plugin
Ask Toolbar
Ask Toolbar Updater
Bing Bar
Microsoft Silverlight
Microsoft SQL Server 2005 Compact Edition [ENU]
Основные компоненты Windows Live
Яндекс.Бар 6.0 для Internet Explorer

Если не удаляются стандартным способом, используйте Geek Uninstaller (в том числе "Принудительным удалением" по правой кнопке мыши в списке установленных программ).
 
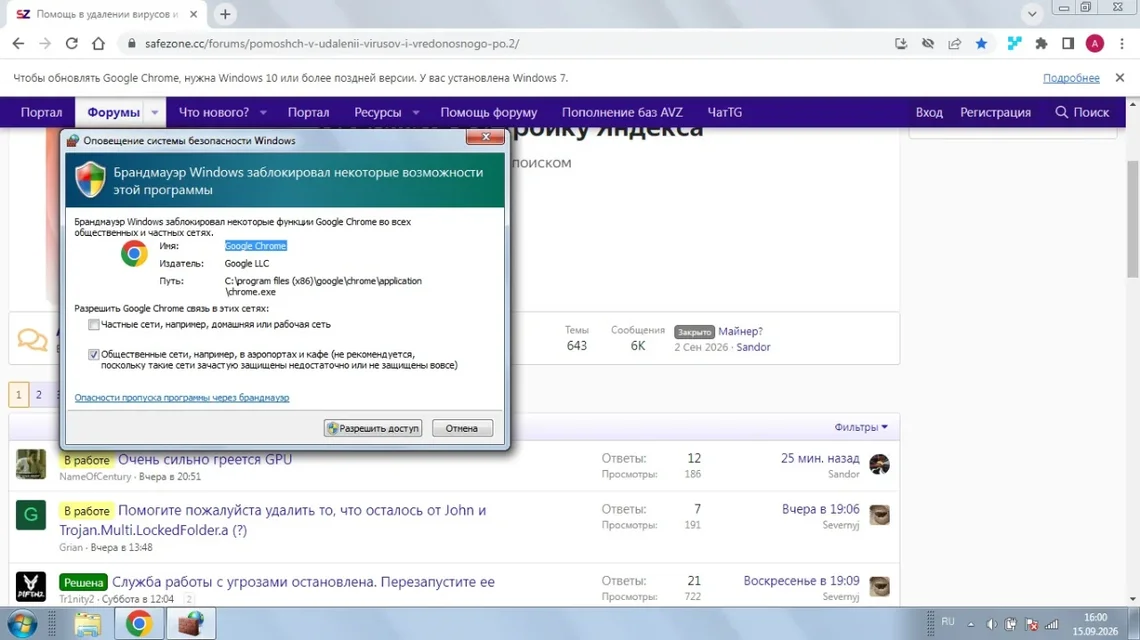
Добрый день! Прошу прощения за задержку. После скрипта и перезагрузки, при открытии браузера, было оповещение от брандмауэра о блокировки некоторых функций Chrome. На это стоит обращать внимание? Указанные программы удалила через панель управления. Все, кроме
Microsoft SQL Server 2005 Compact Edition [ENU]
Основные компоненты Windows Live.
Windows Live пользовалась иногда, насколько критично его оставить?
 

Вложения

  • Fixlog.rar
    Fixlog.rar
    3.7 KB · Просмотры: 4
  • 22.webp
    22.webp
    70 KB · Просмотры: 27
Некритично, мы сбросили его настройки.

По Windows Live - Microsoft прекратило его поддержку. Пользоваться на собственный риск.

Перед заключительными рекомендациями хочу сообщить:

Защитник Windows, поставляемый вместе с Windows 7 не является антивирусом - это антишпионское ПО, эффективность которого невелика.

Лучше установить полноценный антивирус, например:


Dr.Web

Скачать триал-версию Dr.Web Security Space
Приобрести лицензию

Kaspersky

Скачать бесплатную версию Kaspersky Free
Выбрать и скачать триал-версию Kaspersky
Приобрести лицензию

PRO32

Выбрать и скачать триал-версию PRO32
Приобрести лицензию

- все эти вендоры заявляют работу с Windows 7, а один даже имеет бесплатный продукт.

Тоже самое по браузерам, поддерживающими Windows 7 являются браузеры:

Firefox ESR 115
Pale Moon
Supermium

Google Chrome и Яндекс Браузер можете оставить, но не использовать на ежедневной основе (используйте только на тех сайтах, которые нормально не открываются браузерами из списка выше).

Сообщите, что из проблем осталось?
 
Спасибо большое за рекомендации по антивирусам и браузеру.
Из проблем, пока всё хорошо. Дикий шум прекратился. Ноутбук немного тёпленький - живой ). В простое - остывает хорошо. Сильного нагрева, как был до лечения - не наблюдаю.
Понимаю, что система охлаждения, скорее всего у ноутбука подзабита. Никто его никогда не чистил и не разбирал. Но сейчас ощущения от спокойного шелестения, более чем, хорошие.)
Единственное, вчера и сегодня, ещё перед тем, как пофиксить - в Диспетчере задач периодически нагружает ЦП и память, в половину от имеющейся, - процесс TrustedInstaller.exe - Установщик модулей Windows. Прочитала, что периодически, действительно может. НЕ постоянно висит в процессе. Вот этим процессом и шумит немного. Это норма?
 
TrustedInstaller.exe - системный процесс Windows. Ничего страшного от его работы нет.

Деинсталлируйте Farbar Recovery Scan Tool - переименуйте FRST.exe (FRST64.exe) в Uninstall.exe и запустите.
Компьютер будет перезагружен автоматически.

Подготовьте лог SecurityCheck by glax24:
Скачайте архив, распакуйте в любую папку и запустите.
Дождитесь окончания сканирования, прикрепите лог C:\SecurityCheck\SecurityCheck.txt к своему следующему сообщению.
 
Если нет возможности установить актуальную версию Windows, установите обновления для Windows 7 по этой инструкции

Обновите ПО:

Microsoft .NET Framework 4.7.2 v.4.7.03062 Внимание! Скачать обновления
LibreOffice 7.1.4.2 v.7.1.4.2 Внимание! Скачать обновления
Foxit Reader v.9.3.0.10826 Внимание! Скачать обновления
^Локализованные версии могут обновляться позже англоязычных!^
Microsoft Visual C++ 2015-2022 Redistributable (x86) - 14.31.31103 v.14.31.31103.0 Внимание! Скачать обновления
Google Update Helper v.1.3.33.7 Данная программа больше не поддерживается разработчиком.
Microsoft Visual C++ 2015-2022 Redistributable (x64) - 14.36.32532 v.14.36.32532.0 Внимание! Скачать обновления
Microsoft Office Starter 2010 - русский v.14.0.4763.1000 Данная программа больше не поддерживается разработчиком. Обновите Microsoft Office до последней версии или используйте Office Online или LibreOffice
WinRAR 4.10 (32-х разрядная версия) v.4.10.0 Внимание! Скачать обновления
FastStone Image Viewer 4.8 v.4.8 Внимание! Скачать обновления
qBittorrent v.4.5.5 Внимание! Скачать обновления
K-Lite Codec Pack 9.9.5 (64-bit) v.9.9.5 Внимание! Скачать обновления
VLC media player v.3.0.3 Внимание! Скачать обновления
AIMP v.5.30.2541 Внимание! Скачать обновления
^Внимание! Данный установщик устанавливает сторонние программы. Снимайте галочки или нажимайте Отмена в соответствующих окнах установщика.^

Как уже писал выше, установите антивирус и используйте в повседневной работе поддерживаемые браузеры:

Dr.Web

Скачать триал-версию Dr.Web Security Space
Приобрести лицензию

Kaspersky

Скачать бесплатную версию Kaspersky Free
Выбрать и скачать триал-версию Kaspersky
Приобрести лицензию

PRO32

Выбрать и скачать триал-версию PRO32
Приобрести лицензию


Firefox ESR 115
Pale Moon
Supermium

Сбросьте настройки браузера:
Google Chrome
1. Откройте chrome://settings/reset
2. Нажмите «Восстановить настройки по умолчанию» → подтвердите.

Яндекс.Браузер
1. Откройте browser://settings/reset
2. Нажмите «Сбросить все настройки» → подтвердите.

Microsoft Edge
1. Откройте edge://settings/reset
2. Нажмите «Восстановить параметры по умолчанию» → подтвердите.

Mozilla Firefox
1. Откройте меню → Справка → Информация для решения проблем (или введите about:support)
2. Справа нажмите «Очистить Firefox…» → подтвердите.

Регулярно делайте резервные копии важных данных на внешние диски и в облачные хранилища — так Вы защитите их от возможной утери при проблемах с "железом" или при атаках троянов-шифровальщиков.

Для блокировки нежелательного контента советую установить расширения браузеров uBlock Origin, Privacy Badger и Browser Guard.
Скачивайте расширения только из официальных магазинов. Не устанавливайте слишком много расширений и регулярно проверяйте их список.

Ознакомьтесь со следующими рекомендациями:

 
Огромное Вам спасибо за помощь! И отдельное спасибо, за все рекомендации! Сделаю, всё, что возможно.
Удачи Вам и хорошего настроения!
 
Назад
Сверху Снизу