В работе Появилась плашка в настройках "Некоторыми из этих параметров управляет ваша организация"

  • Автор темы Автор темы j4ck4l
  • Дата начала Дата начала

Переводчик Google

j4ck4l

Новый пользователь
Сообщения
15
Реакции
3
До недавнего времени не замечал, но при настройки dns over https, заметил что настройки не могу изменить.
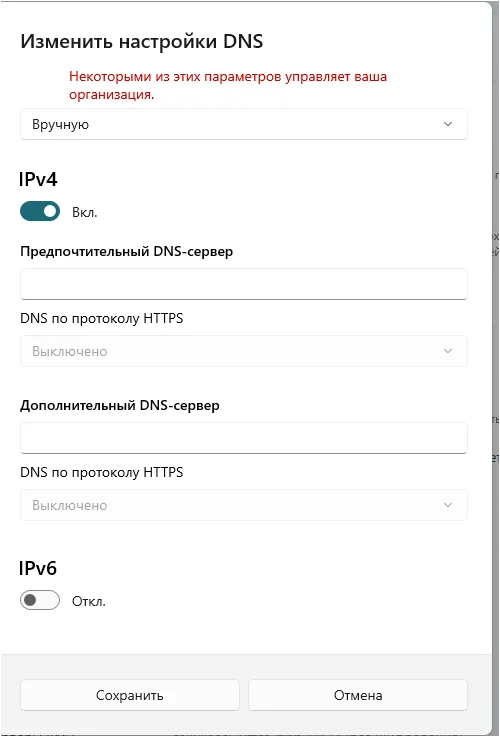
1793543002279.webp


Пункт заблокирован.
Еще проблема не открывается окно Безопасность. Как я понял не работает штатный антивирус.
Выполнял все рекомендации по сбросу групповых политик- не помогло.
Все рекомендации ИИ тоже перепробовал. Переактивацию Windows выполнял. Отсоединил майкрософт учетку - оставил только локальную.
 

Вложения

Вирусов нет. Софта, который может менять DNS на свой - вагон. Ставлю на Zapret2, но могу промахнуться.
 
Вирусов нет. Софта, который может менять DNS на свой - вагон. Ставлю на Zapret2, но могу промахнуться.
Удалил его но он врят ли может как то влиять на плашку и настройки в целом, изменений нет
 
Сделайте дополнительно:
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.

Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Да для соглашения с предупреждением.

Нажмите кнопку Сканировать (Scan).
После окончания сканирования будут созданы отчеты FRST.txt и Addition.txt в той же папке, откуда была запущена программа. Прикрепите отчеты к своему следующему сообщению.
Подробнее читайте в этом руководстве.
 
Сделайте дополнительно:
Скачайте Farbar Recovery Scan Tool (или с зеркала) и сохраните на Рабочем столе.

Примечание: необходимо выбрать версию, совместимую с вашей операционной системой. Если вы не уверены, какая версия подойдет для вашей системы, скачайте обе и попробуйте запустить. Только одна из них запустится на вашей системе.
Когда программа запустится, нажмите Да для соглашения с предупреждением.

Нажмите кнопку Сканировать (Scan).
После окончания сканирования будут созданы отчеты FRST.txt и Addition.txt в той же папке, откуда была запущена программа. Прикрепите отчеты к своему следующему сообщению.
Подробнее читайте в этом руководстве.
 

Вложения

Деинсталлируйте прекративший поддержку и уязвимый
Adobe Flash Player 32 PPAPI
и нежелательные
Система умеет монтировать ISO образы без дополнительных программ.

Примите к сведению - после выполнения скрипта (возможно) все открытые вкладки браузеров будут закрыты, произойдет выход из аккаунтов, временные файлы, корзина, история браузеров, куки и кэш будут очищены.
  • Отключите до перезагрузки антивирус.
  • Выделите следующий код:
    Код:
    Start::
    CreateRestorePoint:
    CloseProcesses:
    HKLM\...\Run: [PAC7302_Monitor] => C:\WINDOWS\PixArt\PAC7302\Monitor.exe (Нет файла)
    HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0 <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\...\MountPoints2: {6841748c-7f71-11f0-aaba-d85ed3a2126e} - "E:\setup.exe" 
    GroupPolicy: Ограничение ? <==== ВНИМАНИЕ
    Policies: C:\ProgramData\NTUSER.pol: Ограничение <==== ВНИМАНИЕ
    Task: {733CD1B6-E667-4BDC-B1CC-0F5EE1F44E84} - System32\Tasks\Adobe Flash Player PPAPI Notifier => C:\Windows\SysWOW64\Macromed\Flash\FlashUtil32_32_0_0_363_pepper.exe [1454136 2020-04-14] (Adobe Inc. -> Adobe)
    Task: {20043FFC-40ED-45EF-B722-0C2BF917D059} - System32\Tasks\Adobe Flash Player Updater => C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [335416 2020-04-14] (Adobe Inc. -> Adobe)
    Task: {097052BB-1BEA-4466-8DE3-947BD678EA0C} - System32\Tasks\MATLAB R2019b Startup Accelerator => C:\Program Files\MATLAB\R2019b\bin\win64\MATLABStartupAccelerator.exe (Нет файла)  (Нет файла)
    Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Нет файла)  (Нет файла)
    Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Нет файла)  (Нет файла)
    Task: {9FB06BD3-3F6D-4ACA-9F19-42DCA1876CF0} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => %systemroot%\system32\MusNotification.exe (Нет файла)  LogonUpdateResults (Нет файла)
    Task: {154626D7-8C45-4B70-AC02-64132D7C4353} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot => %systemroot%\system32\MusNotification.exe (Нет файла)  RebootDialog (Нет файла)
    Task: {1E711D2F-5670-42E1-97BC-A670BD51064A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe (Нет файла)  /RunOnAC RebootDialog (Нет файла)
    Task: {F84407CF-3E61-45A7-B1AB-685DB817719A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe (Нет файла)  /RunOnBattery RebootDialog (Нет файла)
    Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Нет файла)  (Нет файла)
    Task: {79ADA0D4-72EA-4EA9-B412-40B22FBFADA4} - System32\Tasks\Opera GX scheduled assistant Autoupdate 1614256736 => C:\Users\barak\AppData\Local\Programs\Opera GX\autoupdate\opera_autoupdate.exe (Нет файла)  -> --scheduledtask --productiscomponent --installdir="C:\Users\barak\AppData\Local\Programs\Opera GX\assistant" --producttype=assistant $(Arg0)
    Task: {6AABD5DE-EBC4-4722-8A11-348A0DDCCBC6} - System32\Tasks\Восстановление сервиса обновлений Яндекс.Браузера => C:\Program Files (x86)\Yandex\YandexBrowser\22.9.1.1095\service_update.exe (Нет файла)  --repair (Нет файла)
    C:\Users\barak\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\bgnodfikjoihkcjjnefbjkeclamhipak
    CHR HomePage: Default -> hxxp://www.mail.ru/cnt/8569
    CHR StartupUrls: Default -> "hxxps://www.google.ru/","hxxp://mail.ru/cnt/7993/"
    C:\Users\barak\AppData\Local\Google\Chrome\User Data\Default\Extensions\cfcclbamlfjcekppnbifcfkladhbcfln
    C:\Users\barak\AppData\Local\Google\Chrome\User Data\Default\Extensions\oogaoognnhnklmnnjebipnajkomfkdem
    CHR HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh]
    BRA DefaultSearchKeyword: Default -> :g
    S3 RTWlanE; \SystemRoot\System32\drivers\rtwlane.sys (Нет файла)
    S3 AdobeFlashPlayerUpdateSvc; C:\WINDOWS\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [335416 2020-04-14] (Adobe Inc. -> Adobe)
    CustomCLSID: HKU\S-1-5-21-1516533163-4069031174-3664037355-1001_Classes\CLSID\{420CDB87-0D46-424C-B155-0D3F31B79D85}\localserver32 -> C:\Users\barak\AppData\Local\Discord\app-1.0.9252\Discord.exe => Нет файла
    CustomCLSID: HKU\S-1-5-21-1516533163-4069031174-3664037355-1001_Classes\CLSID\{86ca1aa0-34aa-4e8b-a509-50c905bae2a2}\InprocServer32 ->  => Нет файла
    ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Нет файла
    ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Нет файла
    ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} =>  -> Нет файла
    ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Нет файла
    AlternateDataStreams: C:\ProgramData\MTA San Andreas All:NT [40]
    AlternateDataStreams: C:\ProgramData\MTA San Andreas All:NT2 [1092]
    AlternateDataStreams: C:\ProgramData\Reprise:wupeogjxlctlfudivq`qsp`28hfm [0]
    AlternateDataStreams: C:\ProgramData\TEMP:0243E127 [302]
    HKLM\...\batfile\shell\open\command: "C:\WINDOWS\System32\cmd.exe" /c "%1" %* <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\regfile:  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.reg:  =>  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.bat:  =>  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.cmd:  =>  <==== ВНИМАНИЕ
    Reg: reg export HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SharedAccess\Defaults\FirewallPolicy\FirewallRules C:\Firewall.reg
    C:\Firewall.reg
    CMD: netsh advfirewall reset
    startbatch:
    del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Cache\*.*"
    del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Code Cache\Js\*.*"
    del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Cache\*.*"
    del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Code Cache\Js\*.*"
    endbatch:
    EmptyTemp:
    End::
  • Скопируйте выделенный текст (правой кнопкой - Копировать).
  • Запустите FRST (FRST64) от имени администратора.
  • Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Компьютер будет перезагружен автоматически.

Подробнее читайте в этом руководстве.
 
Деинсталлируйте прекративший поддержку и уязвимый

и нежелательные

Система умеет монтировать ISO образы без дополнительных программ.

Примите к сведению - после выполнения скрипта (возможно) все открытые вкладки браузеров будут закрыты, произойдет выход из аккаунтов, временные файлы, корзина, история браузеров, куки и кэш будут очищены.
  • Отключите до перезагрузки антивирус.
  • Выделите следующий код:
    Код:
    Start::
    CreateRestorePoint:
    CloseProcesses:
    HKLM\...\Run: [PAC7302_Monitor] => C:\WINDOWS\PixArt\PAC7302\Monitor.exe (Нет файла)
    HKLM\SYSTEM\...\Terminal Server: [fDenyTSConnections] = 0 <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\...\MountPoints2: {6841748c-7f71-11f0-aaba-d85ed3a2126e} - "E:\setup.exe"
    GroupPolicy: Ограничение ? <==== ВНИМАНИЕ
    Policies: C:\ProgramData\NTUSER.pol: Ограничение <==== ВНИМАНИЕ
    Task: {733CD1B6-E667-4BDC-B1CC-0F5EE1F44E84} - System32\Tasks\Adobe Flash Player PPAPI Notifier => C:\Windows\SysWOW64\Macromed\Flash\FlashUtil32_32_0_0_363_pepper.exe [1454136 2020-04-14] (Adobe Inc. -> Adobe)
    Task: {20043FFC-40ED-45EF-B722-0C2BF917D059} - System32\Tasks\Adobe Flash Player Updater => C:\Windows\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [335416 2020-04-14] (Adobe Inc. -> Adobe)
    Task: {097052BB-1BEA-4466-8DE3-947BD678EA0C} - System32\Tasks\MATLAB R2019b Startup Accelerator => C:\Program Files\MATLAB\R2019b\bin\win64\MATLABStartupAccelerator.exe (Нет файла)  (Нет файла)
    Task: {077BA067-7C15-40F0-B22E-C9DC2A54B4A2} - System32\Tasks\Microsoft\Windows\Location\Notifications => %windir%\System32\LocationNotificationWindows.exe (Нет файла)  (Нет файла)
    Task: {CCDFC0B8-01A3-4E74-A820-4F13F51D269E} - System32\Tasks\Microsoft\Windows\Mobile Broadband Accounts\MNO Metadata Parser => %SystemRoot%\System32\MbaeParserTask.exe (Нет файла)  (Нет файла)
    Task: {9FB06BD3-3F6D-4ACA-9F19-42DCA1876CF0} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\MusUx_LogonUpdateResults => %systemroot%\system32\MusNotification.exe (Нет файла)  LogonUpdateResults (Нет файла)
    Task: {154626D7-8C45-4B70-AC02-64132D7C4353} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot => %systemroot%\system32\MusNotification.exe (Нет файла)  RebootDialog (Нет файла)
    Task: {1E711D2F-5670-42E1-97BC-A670BD51064A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_AC => %systemroot%\system32\MusNotification.exe (Нет файла)  /RunOnAC RebootDialog (Нет файла)
    Task: {F84407CF-3E61-45A7-B1AB-685DB817719A} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\Reboot_Battery => %systemroot%\system32\MusNotification.exe (Нет файла)  /RunOnBattery RebootDialog (Нет файла)
    Task: {F3E6E7ED-A196-4E44-8803-55FAB3AD4E29} - System32\Tasks\Microsoft\Windows\UpdateOrchestrator\USO_UxBroker => %systemroot%\system32\MusNotification.exe (Нет файла)  (Нет файла)
    Task: {79ADA0D4-72EA-4EA9-B412-40B22FBFADA4} - System32\Tasks\Opera GX scheduled assistant Autoupdate 1614256736 => C:\Users\barak\AppData\Local\Programs\Opera GX\autoupdate\opera_autoupdate.exe (Нет файла)  -> --scheduledtask --productiscomponent --installdir="C:\Users\barak\AppData\Local\Programs\Opera GX\assistant" --producttype=assistant $(Arg0)
    Task: {6AABD5DE-EBC4-4722-8A11-348A0DDCCBC6} - System32\Tasks\Восстановление сервиса обновлений Яндекс.Браузера => C:\Program Files (x86)\Yandex\YandexBrowser\22.9.1.1095\service_update.exe (Нет файла)  --repair (Нет файла)
    C:\Users\barak\AppData\Local\Microsoft\Edge\User Data\Default\Extensions\bgnodfikjoihkcjjnefbjkeclamhipak
    CHR HomePage: Default -> hxxp://www.mail.ru/cnt/8569
    CHR StartupUrls: Default -> "hxxps://www.google.ru/","hxxp://mail.ru/cnt/7993/"
    C:\Users\barak\AppData\Local\Google\Chrome\User Data\Default\Extensions\cfcclbamlfjcekppnbifcfkladhbcfln
    C:\Users\barak\AppData\Local\Google\Chrome\User Data\Default\Extensions\oogaoognnhnklmnnjebipnajkomfkdem
    CHR HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\SOFTWARE\Google\Chrome\Extensions\...\Chrome\Extension: [lmjegmlicamnimmfhcmpkclmigmmcbeh]
    BRA DefaultSearchKeyword: Default -> :g
    S3 RTWlanE; \SystemRoot\System32\drivers\rtwlane.sys (Нет файла)
    S3 AdobeFlashPlayerUpdateSvc; C:\WINDOWS\SysWOW64\Macromed\Flash\FlashPlayerUpdateService.exe [335416 2020-04-14] (Adobe Inc. -> Adobe)
    CustomCLSID: HKU\S-1-5-21-1516533163-4069031174-3664037355-1001_Classes\CLSID\{420CDB87-0D46-424C-B155-0D3F31B79D85}\localserver32 -> C:\Users\barak\AppData\Local\Discord\app-1.0.9252\Discord.exe => Нет файла
    CustomCLSID: HKU\S-1-5-21-1516533163-4069031174-3664037355-1001_Classes\CLSID\{86ca1aa0-34aa-4e8b-a509-50c905bae2a2}\InprocServer32 ->  => Нет файла
    ShellIconOverlayIdentifiers: [00asw] -> {472083B0-C522-11CF-8763-00608CC02F24} =>  -> Нет файла
    ContextMenuHandlers1: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Нет файла
    ContextMenuHandlers3: [{4A7C4306-57E0-4C0C-83A9-78C1528F618C}] -> {4A7C4306-57E0-4C0C-83A9-78C1528F618C} =>  -> Нет файла
    ContextMenuHandlers6: [BriefcaseMenu] -> {85BBD920-42A0-1069-A2E4-08002B30309D} =>  -> Нет файла
    AlternateDataStreams: C:\ProgramData\MTA San Andreas All:NT [40]
    AlternateDataStreams: C:\ProgramData\MTA San Andreas All:NT2 [1092]
    AlternateDataStreams: C:\ProgramData\Reprise:wupeogjxlctlfudivq`qsp`28hfm [0]
    AlternateDataStreams: C:\ProgramData\TEMP:0243E127 [302]
    HKLM\...\batfile\shell\open\command: "C:\WINDOWS\System32\cmd.exe" /c "%1" %* <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\regfile:  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.reg:  =>  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.bat:  =>  <==== ВНИМАНИЕ
    HKU\S-1-5-21-1516533163-4069031174-3664037355-1001\Software\Classes\.cmd:  =>  <==== ВНИМАНИЕ
    Reg: reg export HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\SharedAccess\Defaults\FirewallPolicy\FirewallRules C:\Firewall.reg
    C:\Firewall.reg
    CMD: netsh advfirewall reset
    startbatch:
    del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Cache\*.*"
    del /s /q "%userprofile%\AppData\Local\Google\Chrome\User Data\Default\Code Cache\Js\*.*"
    del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Cache\*.*"
    del /s /q "%userprofile%\AppData\Local\Microsoft\Edge\User Data\Default\Code Cache\Js\*.*"
    endbatch:
    EmptyTemp:
    End::
  • Скопируйте выделенный текст (правой кнопкой - Копировать).
  • Запустите FRST (FRST64) от имени администратора.
  • Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Компьютер будет перезагружен автоматически.

Подробнее читайте в этом руководстве.
 

Вложения

Хорошо.
Полностью цитировать предыдущее сообщение не нужно. Пишите в нижнем поле быстрого ответа.

Что сейчас с проблемой?
 
Такой скрипт ещё выполните в Farbar:
  • Отключите до перезагрузки антивирус.
  • Выделите следующий код:
    Код:
    Start::
    StartBatch:
      net stop bits
      net stop cryptSvc
      net stop wuauserv
      net stop msiserver
      netsh winsock reset catalog
      netsh int ipv4 reset reset.log
      netsh int ipv6 reset reset.log
      ipconfig /release
      ipconfig /renew
      ipconfig /flushdns
      ipconfig /registerdns
      net start bfe
      net start bits
      net start cryptSvc
      net start eventsystem
      net start msiserver
      net start rpcss
      net start sdrsvc
      net start trustedinstaller
      net start vss
      net start winmgmt
      net start wuauserv
    EndBatch:
    Reboot:
    End::
  • Скопируйте выделенный текст (правой кнопкой - Копировать).
  • Запустите FRST (FRST64) от имени администратора.
  • Нажмите Исправить (Fix) один раз (!) и подождите. Программа создаст лог-файл (Fixlog.txt). Прикрепите его к своему следующему сообщению.
Компьютер будет перезагружен автоматически.

Подробнее читайте в этом руководстве.
 
Назад
Сверху Снизу